アカウント管理に関するヘルプ
アカウント管理: 管理者向け
ユーザーの役割ポリシーを管理
ユーザの役割ポリシーを使用すると、ユーザを外部ユーザまたはユーザとして指定できます。
外部ユーザとは、オートデスクの製品やサービスにアクセスする必要がある建設会社・施工会社やベンダーなど、組織外の人物のことです。以前はゲスト ユーザと呼ばれていたこの役割を設定することで、機密性の高い内部リソースを公開することなく、安全なコラボレーションを実現できます。
外部ユーザに適用するポリシーは、ユーザ管理の既定の設定またはドメイン名に基づくルールによって決定できます。これにより、あるユーザを外部ユーザとして扱うか標準ユーザとして扱うかをコントロールできるため、アクセスを安全かつ透過的に管理することが容易になります。
パスを選択してください
もしご自身に当てはまる場合は… | 詳しく見る | このパスは次のような方におすすめです… |
自社の誰かが外部ユーザとして表示されています。 | 外部ユーザとして分類される理由 | チームの現在の方針がその人をどのように分類しているかを理解する。 |
自社のメンバーが自動的に識別されるようにしたいと考えています。 | ドメインベースユーザロール方針を使用してください。 | 承認済みのメールドメインによって、外部ユーザではなくユーザとして自動的に分類されます。 |
外部ユーザを制限しているため、適切なユーザが対象となることを確認したいと考えています。 | ユーザロール方針とサブスクリプション使用方針がどのように連携して機能するかを理解する | サブスクリプション制限を適用する前に、ユーザロールの分類を見直します。 |
このユーザのユーザロールがドメインルールと一致しません。 | ユーザロール方針の例外を確認する | 既存のユーザロールが現在のドメイン方針で想定されているものと異なるユーザを確認します。 |
ユーザロール方針のオプションを理解する
ユーザ管理ベース
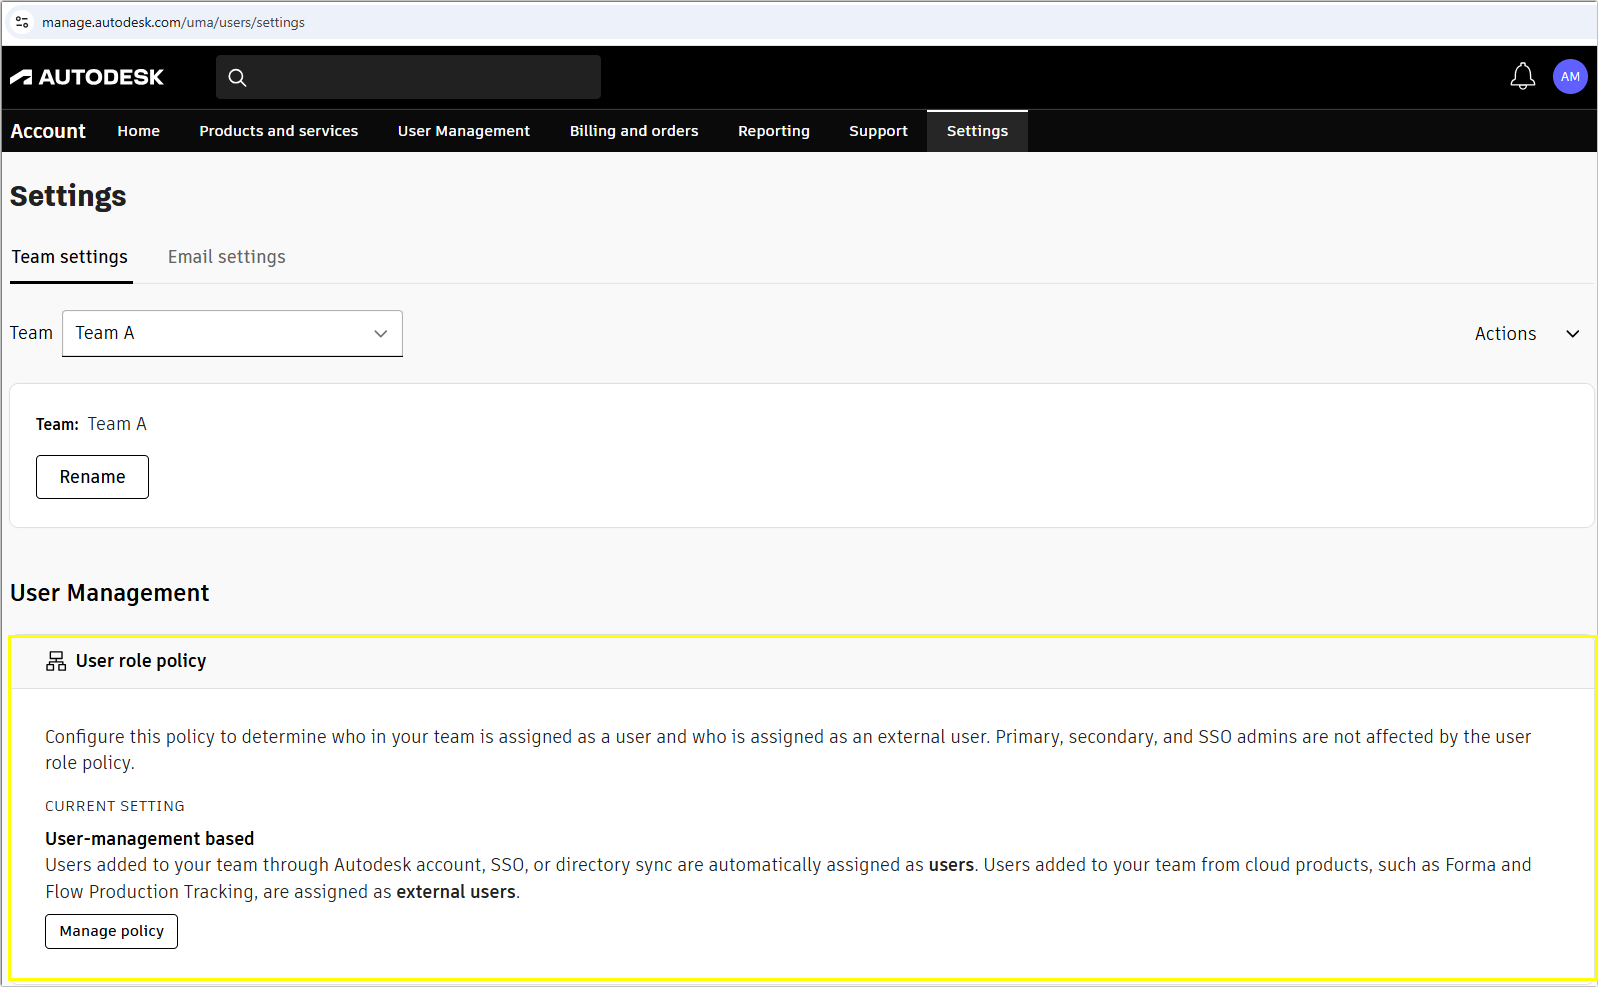
ユーザ管理ベースのユーザロール方針では、Forma Design Collaboration、Forma Build、Forma Takeoff などの統合された Autodesk クラウド コラボレーション製品を通じてチームに追加されたユーザは、オートデスク アカウントで外部ユーザとして自動的に設定されます。
ユーザ管理ベースの方針は、組織にユーザまたは外部ユーザとして正しく分類されていることを確認するための信頼できるプロセスが既にある場合に適しています。
ドメインベース
ドメインベースユーザロール方針では、チームの承認済みメールドメインのリストを作成します。
これにより、オートデスク アカウントまたは統合クラウド コラボレーション製品を介して追加されたかに関係なく、誰がユーザまたは外部ユーザと見なされるかを自動的に管理できます。承認済みドメインからの電子メールで追加されたユーザはユーザとして割り当てられ、他のドメインからの電子メールを持つユーザは自動的に外部ユーザとして設定されます。
ドメイン ベース方針は、オートデスクが電子メール ドメインに基づいて自動的にユーザを分類できるため、クラウド コラボレーション製品経由で頻繁にユーザを追加する場合に役立ちます。
一部の新しいチームでは、ドメイン ベース方針が既に選択されていて、プライマリ管理者の電子メール ドメインが最初のドメインとして既に表示されている場合があります。
ドメイン ベースの方針を選択しても、既存のユーザの役割は変更されません。この方針は、新規ユーザにのみ適用されます。既存のユーザの役割を更新するには、ユーザ管理のオプションを使用します。
注: ドメイン ベースのルールには、シングル サインオン(SSO)またはディレクトリ同期用の組織のドメインを含めてください。これにより、SSO を使用しているチーム メンバーが標準ユーザとして自動的に認識されます。
外部ユーザとして分類される理由
ユーザの分類方法は、チームのユーザロール方針によって異なります。
ユーザ管理ベースの方針では、統合された Autodesk クラウド コラボレーション製品を介して追加されたユーザは、そのユーザが従業員であっても組織の一員であっても、外部ユーザとして分類される場合があります。
ドメイン ベース方針では、ユーザの電子メール ドメインを使用して役割が決定されます。電子メール ドメインが承認済みドメインと一致する人物は、ユーザとして分類されます。ドメインが一致しない人物は、外部ユーザとして分類されます。
組織の誰かが予期せず外部ユーザとして分類された場合:
設定 > チーム設定に、オートデスク アカウントで移動します。
適切なチームを選択します。
ユーザ管理方針を確認して、チームがユーザ管理ベースまたはドメイン ベース方針のいずれを使用しているかを確認します。
チームがドメイン ベース方針を使用している場合は、そのユーザの電子メール ドメインが含まれているかどうかを確認します。
現在のドメイン ベース方針が適用される前にそのユーザが既にチームに属していた場合は、例外を表示をポリシーの管理で確認します。
ある人の役割分類を変更しても、その人が所属する組織、プロジェクトでの役割、製品の割り当ては変更されません。
ユーザ役割方針とサブスクリプション使用方針の連携を理解する
ユーザ ロール方針とサブスクリプション使用方針は、異なる項目を管理します。
設定 | 制御対象 |
ユーザー役割のポリシー | オートデスク アカウント チームで誰かがユーザまたは外部ユーザとして分類されているかどうか。 |
サブスクリプションの利用方針 | チームによって割り当てられた該当するサブスクリプションを、別のチームに関連付けられたプロジェクトで使用できるかどうか。サブスクリプション使用方針設定によっては、ユーザと外部ユーザの扱いが異なります。 |
サブスクリプション使用方針が外部ユーザに対して制限に設定されている場合、制限は外部ユーザとして分類されたユーザに適用されるため、ユーザの分類が重要になります。
この設定を使用する前に、チームのユーザ役割を確認し、メンバーが組織の要件に従って正しく分類されていることをご確認ください。
これは、クラウド コラボレーション製品を通じて追加されたメンバーにとって特に重要です。ユーザ管理ベース方針では、これらのユーザを外部ユーザとして分類できます。ドメイン ベース方針では、電子メールアドレスが組織の承認済みドメインと一致するメンバーを自動的に認識することで、意図しない分類を減らすことができます。
ドメイン ベースの方針に変更する必要はありません。サブスクリプション使用方針を使用しているという理由だけで。組織に、ユーザの役割および外部ユーザの役割を正確に保つための信頼できるプロセスが既にある場合は、そのプロセスを引き続き使用できます。
該当するサブスクリプションを他のチームのプロジェクトで使用できるかどうかについては、「外部Forma プロジェクトのサブスクリプション使用を管理する」を参照してください。
ドメインを追加するには
Autodesk Account で[設定] > [チーム設定]に移動します。
ポリシーを適用するチームを選択します。
[ユーザの役割ポリシー]に移動して[ポリシーを管理]を選択します。
[ドメイン ベース]を選択します。
ここではドメインを新たに追加できます。[新規追加]を使用して、必要な数だけドメインを追加します。
[変更を適用]を選択します。
ポリシーの更新を確定します。
これで、ユーザの役割ポリシーがドメイン ベースに変更されました。チームに追加された新規ユーザには、ドメインに応じて役割が割り当てられます。プライマリ管理者、セカンダリ管理者、シングル サインオン(SSO)管理者はドメイン ルールの影響を受けません。
注: ドメイン ルールを設定しても、チームの既存のユーザの既存の役割は保持されます。既存のユーザがドメイン ポリシーを満たしていない場合、そのユーザは例外としてマークされます。「ユーザの役割ポリシーの例外を表示する」を参照してください。
ドメインを追加
ドメイン ベースユーザロール方針に複数のドメインを追加できます。
そのメールドメインを利用する方を通常チームのユーザとして分類する場合は、ドメインを追加してください。
必要に応じて SSO またはディレクトリ同期で使用されるドメインなど、関連するすべての組織ドメインを含めるようにしてください。
ドメインを追加するには:
設定 > チーム設定 にある オートデスク アカウント に移動します。
適切なチームを選択します。
ユーザー管理方針で、方針の管理を選択します。
ドメインの追加 を選択して、必要な数のドメインを追加します。
画面の下部にある 変更を適用 を選択します。
ポリシーの更新を確定します。
電子メール アドレスが一覧表示されたドメインと一致する新しいユーザは、ユーザとして分類されます。他のドメインの電子メール アドレスを持つ新規ユーザは、外部ユーザとして分類されます。
ドメインを削除する
ドメイン ベースのユーザーの役割方針からドメインを削除できます。少なくとも 1 つのドメインが残っている必要があります。
ドメインを削除するには:
オートデスク アカウントで、設定 > チーム設定に移動します。
適切なチームを選択します。
ユーザー管理方針で、方針の管理を選択します。
方針内のドメインを確認します。
削除を選択します。
削除を選択して、削除を確認します。
削除されたドメインの電子メール アドレスを持つ新しいユーザは、外部ユーザとして分類されます。
注:既存のユーザは、現在の役割を保持します。役割がドメイン方針と一致しない場合は、例外として表示されます。
ユーザーの役割方針の例外を確認します。
例外は、現在の役割がチームのドメイン ベース方針で割り当てられる役割と一致しないユーザです。
たとえば、電子メール ドメインが方針に追加される前に既にチームに属していたユーザは、既存の役割を保持します。その役割が現在のドメイン ルールと一致しない場合、そのユーザは例外として表示されます。
例外は必ずしもエラーではありません。これは、ユーザの役割が、現在のドメイン方針によって期待される役割とは異なることを意味します。役割を変更する必要があるかどうかを決定する前に、そのユーザと組織との関係を確認します。
例外を確認するには:
設定 > チーム設定にあるオートデスク アカウントに移動します。
管理するチームを選択します。
ユーザー管理方針で、方針の管理を選択します。
承認済み電子メール ドメインセクションで、例外を表示を選択します。
各ユーザの現在の役割をドメイン方針で要求される役割と比較します。
リストをフィルタして、すべての役割、ユーザ、または外部ユーザを確認できます。
例外の確認は、サブスクリプション使用方針が外部ユーザを異なる扱いにしている場合に特に重要です。
例外の役割を変更する
例外としてリストされているユーザの役割を変更するには:
オートデスク アカウントで、設定 > チーム設定に移動します。
適切なチームを選択します。
ユーザ管理ポリシーで、ポリシーの管理を選択します。
例外を表示を承認済み電子メール ドメインセクションで選択します。
役割を変更するユーザを選択します。複数の人を選択できます。
選択
役割を変更
.
適切な役割を選択します。
選択
役割を変更
変更を保存します。
複数のユーザを選択すると、選択したすべてのユーザに同じ新しい役割が適用されます。
すべての例外を削除する必要はありません。チーム管理者は、組織の要件に基づいて、各ユーザに適した役割を決定する必要があります。
ユーザの役割ポリシーの例外
ユーザがドメイン ベースのルールに従っていない場合、アカウントにアラートが表示されます。
ユーザの詳細アラート: このユーザの役割は、現在、ユーザの役割ポリシーの例外です
ユーザの役割がドメイン ベースのルールに従っていない場合、そのユーザの詳細に警告マークが表示されます。これは、ドメイン ベースのルールがオンになっており、そのユーザが例外であることを意味しています。ユーザの役割を変更するには、役割を変更をクリックするか、チーム設定に移動してすべてのユーザの役割の例外を確認します。
役割変更アラート: このユーザの役割は、現在、ユーザの役割ポリシーの例外です
ドメイン ルールに一致するようにユーザの役割を変更すると、そのユーザの役割が現在例外になっていることを知らせるメッセージが表示されます。このユーザがドメインルールに従うようにする場合は、例外を取り消すを選択します。
このユーザのロールを変更すると、ユーザロールの方針に例外が生じます。
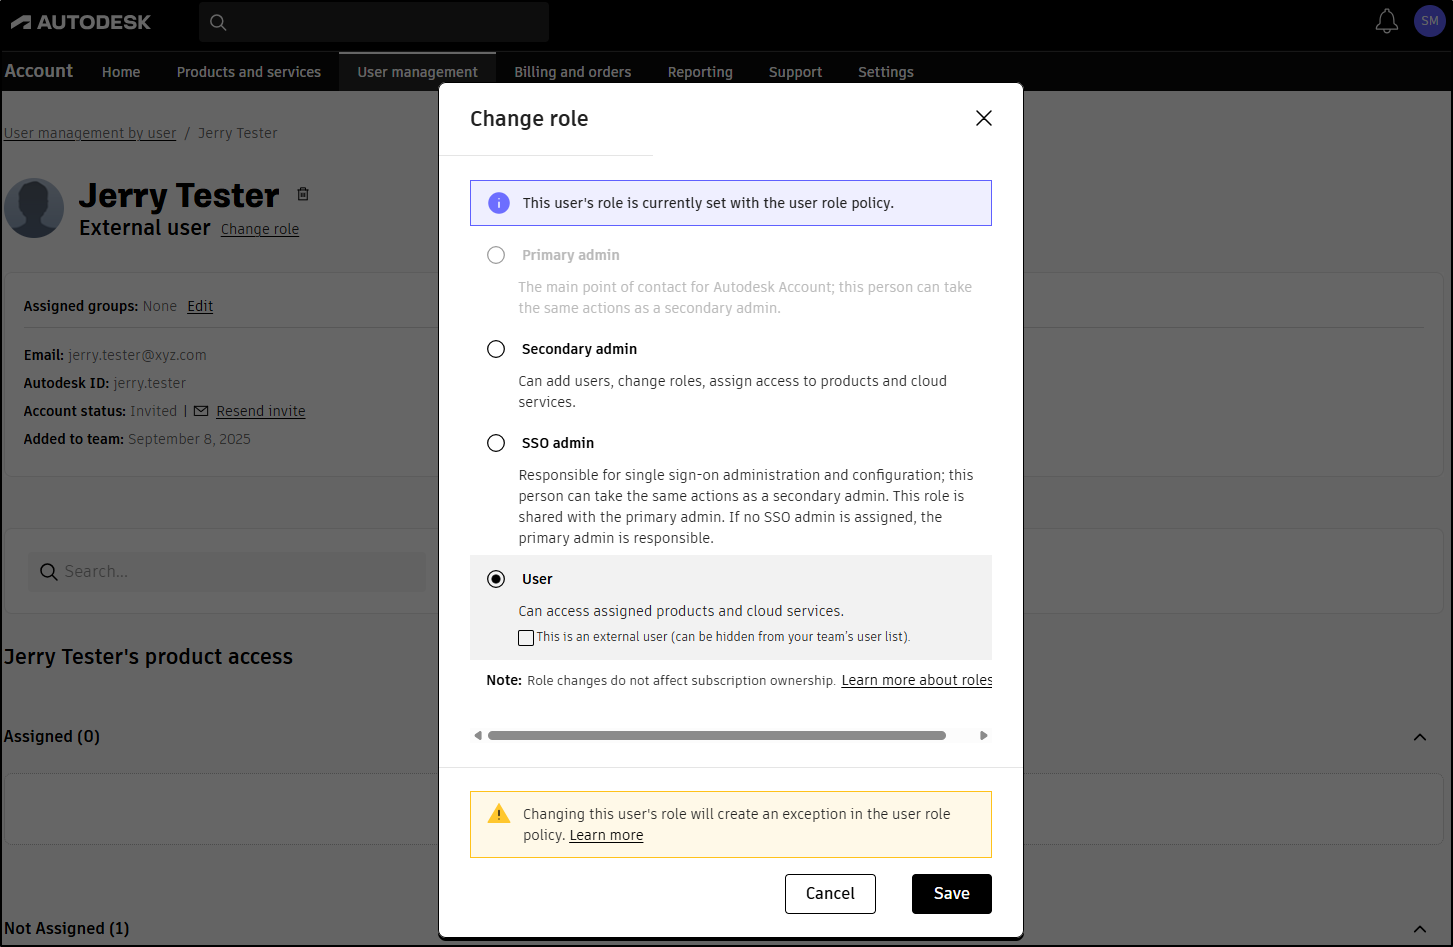
現在のロールがドメインベースの方針に一致するユーザのロールを変更すると、このメッセージが表示されることがあります。
ドメインルールで割り当てられたロールとは異なるロールをそのユーザに設定する場合は、変更を続行してください。
対象者は、後で 例外を表示 から確認できます。
よくある質問 (FAQ)
組織内のユーザが外部ユーザに分類されたのはなぜですか?
まず、チームで使用しているユーザ ロールポリシーを確認してください。
ユーザ管理ベースのポリシーでは、連携された Autodesk のクラウド コラボレーション製品を通じて追加されたユーザが、外部ユーザに分類される場合があります。
ドメイン ベースのポリシーでは、電子メールのドメインに基づいてユーザを分類します。対象者の所属組織のドメインがポリシーに含まれていることを確認してください。
該当するドメイン ルールが適用される前からそのユーザがチームに所属していた場合、既存のロールが維持され、例外として表示されることがあります。
ドメイン ベースのポリシーとサブスクリプション利用ポリシーを併用する必要がありますか?
いいえ。重要なのは、組織の要件に従って、対象者をユーザまたは外部ユーザとして正しく分類することです。
ドメイン ベースのポリシーを使用すると、メール ドメインに基づいてこれらの分類を自動的に維持できます。組織ですでにロールを正確に管理できる信頼性の高い方法を運用している場合は、サブスクリプション利用ポリシーを利用しているという理由だけで、ドメイン ベースのポリシーに切り替える必要はありません。
サブスクリプション利用ポリシーが「外部ユーザに対して制限」に設定されている場合、ユーザ ロールが重要なのはなぜですか?
外部ユーザに対して制限の設定では、Autodesk アカウントのチームにおけるユーザのロールに応じて、チーム間のサブスクリプション利用に制限を適用します。
ユーザとして扱われるべき人が外部ユーザとして分類される場合、その人は制限の影響を受ける可能性があります。
ユーザのロールを変更すると、そのユーザのサブスクリプションも変更されますか?
ユーザ ロール ポリシーでは、対象者をユーザまたは外部ユーザに分類します。それだけで製品サブスクリプションが割り当てられたり、割り当てが解除されたりすることはありません。
別のチームに関連付けられたプロジェクトで対象のサブスクリプションを利用する方法については、外部 Forma プロジェクトのサブスクリプションの利用状況を管理するを参照してください。
ユーザのロールを変更すると、そのユーザのプロジェクト権限も変わりますか?
ユーザ ロール ポリシーは、そのユーザの Autodesk アカウントのチーム ロールに適用されます。Forma プロジェクト内でそのユーザが持つロールは変更されません。
別のチームでユーザ ロール ポリシーの設定が異なるのはなぜですか?
初期のユーザ ロール ポリシーは、チームが作成された時期によって異なります。
2026年10月以降に作成されたチームには、既定でドメイン ベースのユーザ ロール ポリシーが適用されます。プライマリ管理者のメールアドレスのドメインが、最初のドメインとして追加されます。
2026年10月より前に作成されたチームは自動的には変更されず、引き続きユーザ管理ベースまたは既存の別のユーザ ロール ポリシー設定を使用できます。
つまり、同じ Autodesk アカウント内のチームでも、ユーザ ロールのポリシー設定が異なる場合があります。
ユーザの役割を管理するポリシーを使用してドメインを設定すると、既存のユーザはどうなりますか?
既存のユーザの役割に対する変更は表示されません。役割がドメイン ベースのポリシーに従っていないユーザは例外として表示されます。チーム設定に移動して例外を表示します。
ユーザの役割を管理するポリシーに含めた電子メール ドメインは、チームで設定した SSO ドメインとどのように関連しますか?
既定のユーザ管理ベースのポリシーを適用すると、シングル サインオン(SSO)または Active Directory (AD)同期のユーザが標準ユーザとして追加されます。ドメイン ベースのポリシーをオンにすると、ドメインがポリシーに一致する場合にのみ、SSO または AD 同期ユーザが標準ユーザとして追加されます。ドメインが一致しない場合は、ユーザは外部ユーザとして追加されます。
例: ドメイン ベースの外部ユーザ ルールをオンにしてドメイン cba.net のみを含めているものの、SSO または AD ドメインが abc.net の場合、SSO または AD で同期されたユーザは、ユーザ管理では外部ユーザとして追加されます。
ゲスト ユーザはどうなりましたか?
ゲスト ユーザは「外部ユーザ」という名称になりました。名称が変わっただけであり、これらのユーザの扱い方を変える必要はありません。
今回の変更に伴い、既定の製品割り当てに影響はありますか?
いいえ。今回の変更は既定の製品の割り当てには影響しません。ゲスト ユーザの名称が「外部ユーザ」に変更されただけです。今後も以前と同じ方法で製品を割り当てることになります。
ユーザが外部ユーザかどうかを使用状況レポートで確認できますか?
はい、どのユーザが外部ユーザかは使用状況レポートで確認できます。
関連リソース
サポートが必要な場合は、Autodesk Assistant にお問い合わせください!
Assistant が回答を見つけたり、担当者に連絡するお手伝いをします。
オートデスクではどのようなサポートが提供されますか?
ご利用可能なサポートの種類は、サブスクリプションのプランによって異なります。現在のプランでご利用可能なサポート レベルをご確認ください。
サポート レベルを確認